URL 검사 — MAIL PRISM AI
메일은 관문일 뿐, 진짜 목표는 기업의 정보자산입니다
피싱 공격의 진짜 목적은 메일 시스템이 아닙니다. 결제 시스템, 권한, 재무 문서, 클라우드 계정 — 조직의 핵심 자산을 탈취하는 것이 최종 목표입니다.
데이터 출처: Spacelift, ‘AI-Generated Phishing: The Top Enterprise Threat of 2025’
사람을 노리는 공격
사용자를 속이는 정교한 스팸메일
사람을 속이려고 만든 스팸메일은 진짜와 구분하기 힘들 만큼 완성도가 높습니다.
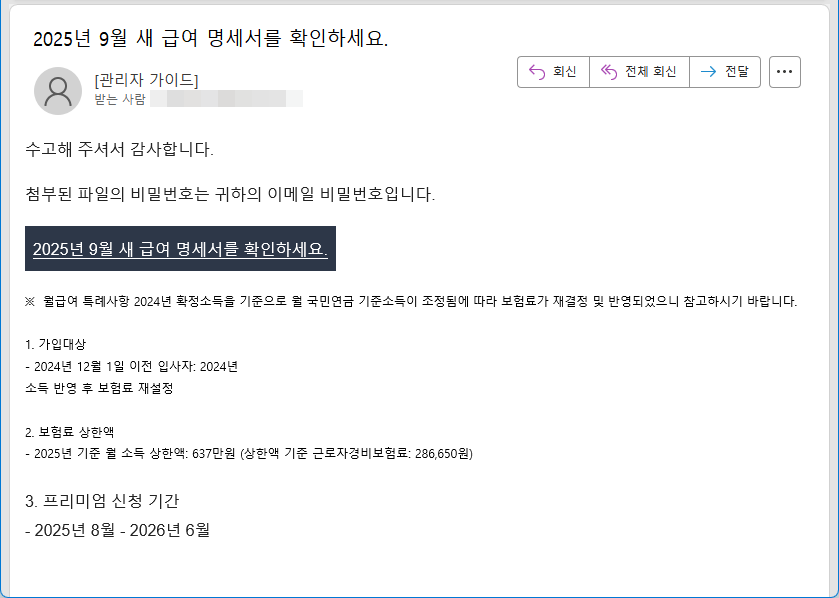
인사 · 관리 공지 위장
인사팀 · 총무 명의로 급여 계좌 변경, 개인정보 업데이트를 요구합니다. 짧은 문장과 공손한 어조로 긴급성을 강조해 수신자의 즉각적인 대응을 유도합니다.
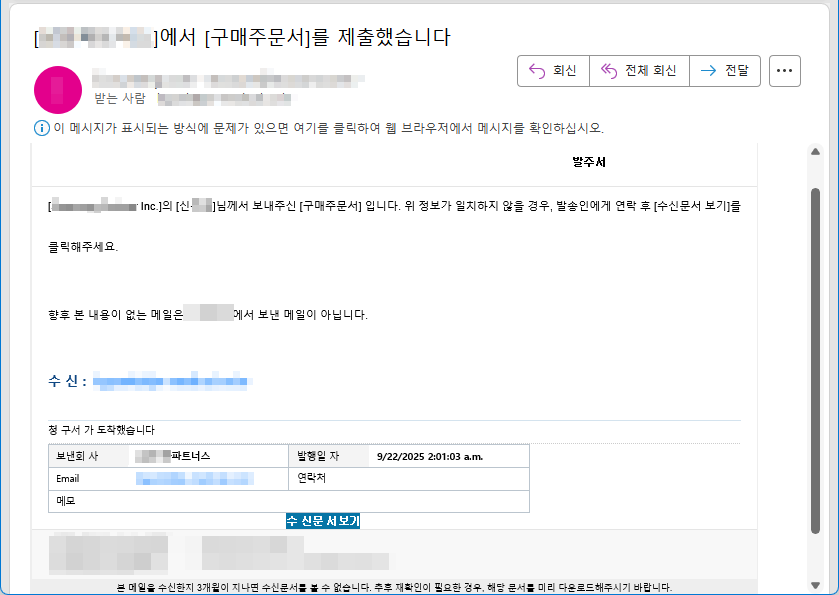
거래처 인보이스 위장
실제 거래처의 인보이스 양식을 그대로 흉내 내 악성 PDF 나 링크를 붙입니다. 회계 · 경리 담당자를 주로 노려, 업무 과정에서 자연스럽게 클릭하게 만듭니다.
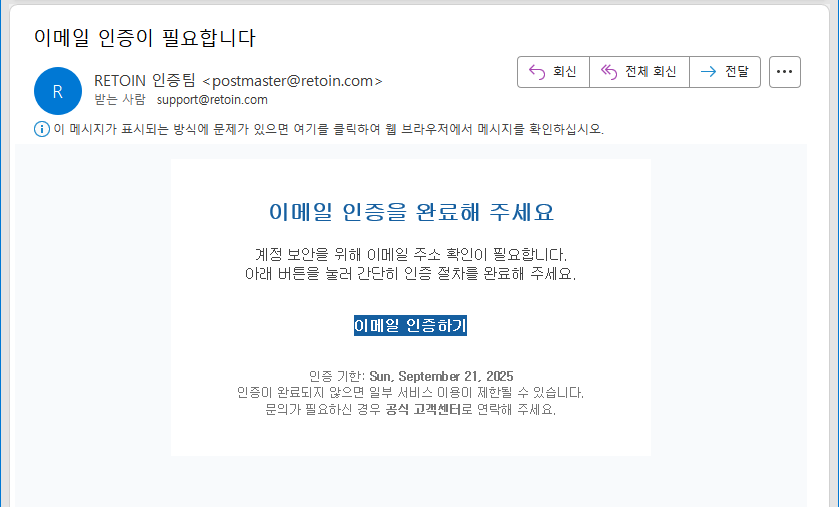
보안 알림 위장
MFA · 비밀번호 변경 요청 등 정상 보안 메시지와 거의 구분할 수 없습니다. 도메인 · 로고 · 용어를 그대로 써서 신뢰를 얻고 악성 링크 클릭을 유도합니다.
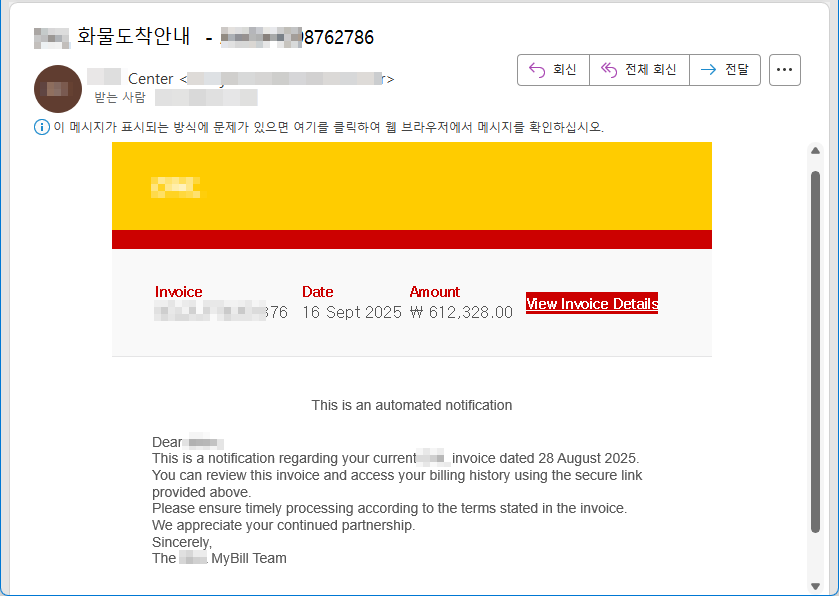
배송 · 택배 알림 위장
택배 배송 안내, 운송장 조회, 배송 지연 통지로 위장해 악성 링크를 넣습니다. 일상적으로 받는 메시지라 방심하기 쉽고, 모바일에서 특히 클릭률이 높습니다.
검사기를 노리는 공격
기존 보안 시스템을 우회하는 공격
자동화된 필터와 ML 기반 탐지기를 노리는 공격은, 사람을 속이는 메일과 다른 기법을 씁니다.
콘텐츠 다변화 (폴리모픽)
본문 · 주제 · 링크를 자동으로 바꿔 시그니처 기반 탐지를 피합니다.
환경 기반 노출
특정 환경(User-Agent, IP, 브라우저 등)에서만 악성 콘텐츠를 보여 줘 스캐너를 피하고 실제 표적만 공격합니다.
이미지 기반 본문
글을 이미지로 넣어 텍스트 분석(키워드 탐지)을 피합니다.
Zero Day URL 생성
수신 시점에 URL을 만들어 블랙리스트에 오르기 어렵게 합니다.
시간 기반 노출
특정 시간대에만 악성 콘텐츠를 보여 줘, 스캐너에는 정상으로 보이게 합니다.
스팸 문구 최적화
제목 · 문구 · 링크를 소규모로 시험한 뒤, 가장 덜 탐지되는 조합을 골라 대량 발송합니다.
단순한 키워드 · 헤더 검사만으로는 탐지가 매우 어려워졌습니다. 이제는 ‘행동’과 ‘환경’을 함께 보는 접근이 필요합니다.
실사용자 행동 재현
링크를 실제 사용자처럼 열어 보고, 바뀌는 것을 봅니다
정적 분석의 한계를 보완하기 위해, MAIL PRISM AI의 URL 검사는 실제 사용자처럼 행동하며 시간의 흐름에 따른 변화를 추적합니다.
- 실제 브라우저 환경에서 JavaScript 완전 실행
- 마우스 클릭 · 스크롤 · 키보드 입력 시뮬레이션
- 시간 경과에 따른 페이지 변화 추적
- 실사용자 환경 조건 재현 (IP · User-Agent · Referer 등)
- 숨겨진 DOM 요소 및 화면 밖(Off-Screen) 콘텐츠 탐지
- 봇 방지 장치 뒤의 실제 콘텐츠 확인
기존 정적 분석과 비교
| 분석 항목 | 기존 정적 분석 | MAIL PRISM AI URL 검사 |
|---|---|---|
| 시간차 공격 탐지 | 불가능 | 가능 |
| 조건부(환경별) 공격 탐지 | 불가능 | 가능 |
| 숨겨진 콘텐츠 탐지 | 거의 불가 | 탐지 |
| 봇 방지 우회 탐지 | 불충분 | 우회 기법 식별 |
| JavaScript 실행 | 제한적 | 완전 지원 |
| 사용자 상호작용 재현 | 없음 | 지원 |
| 제로데이 대응 | 시그니처 의존 | 행동 기반 탐지 |
숨겨진 위협까지, 진짜 공격을 미리 열어 보고 막습니다.