URL検査 ― MAIL PRISM AI
メールは入り口にすぎません。本当の狙いは企業の情報資産です
フィッシング攻撃の本当の目的は、メールシステムではありません。決済システム、権限、財務文書、クラウドアカウント ― 組織の中核資産を奪うことが最終目標です。
出典:Spacelift, ‘AI-Generated Phishing: The Top Enterprise Threat of 2025’
人を狙う攻撃
ユーザーをだます巧妙なスパムメール
人をだますために作られたスパムメールは、本物と見分けがつかないほど完成度が高くなっています。
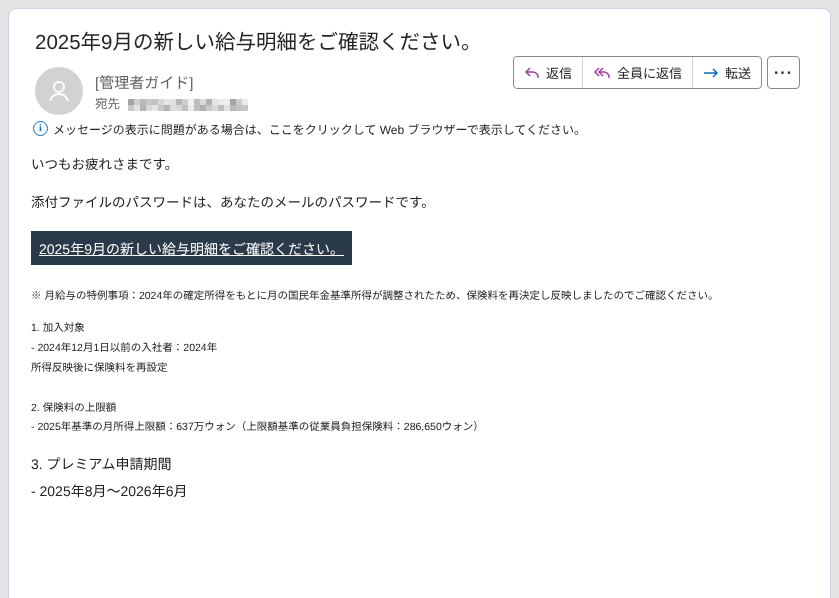
人事・総務からの通知を装う
人事部や総務の名義で、給与振込口座の変更や個人情報の更新を求めます。短い文と丁寧な口調で緊急性を強調し、受信者に即座の対応を促します。
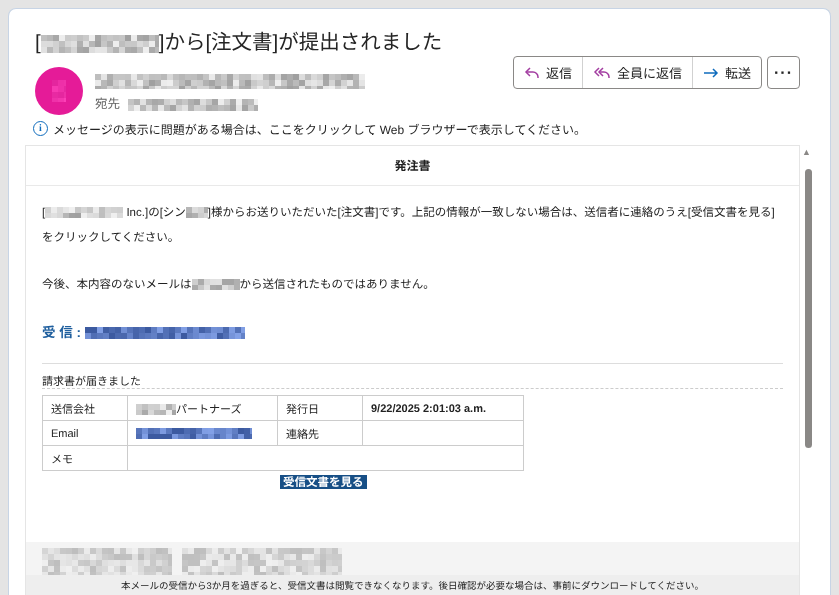
取引先の請求書を装う
実在する取引先の請求書の書式をそのまま真似て、悪性のPDFやリンクを付けます。主に経理担当者を狙い、業務の流れの中で自然にクリックさせます。
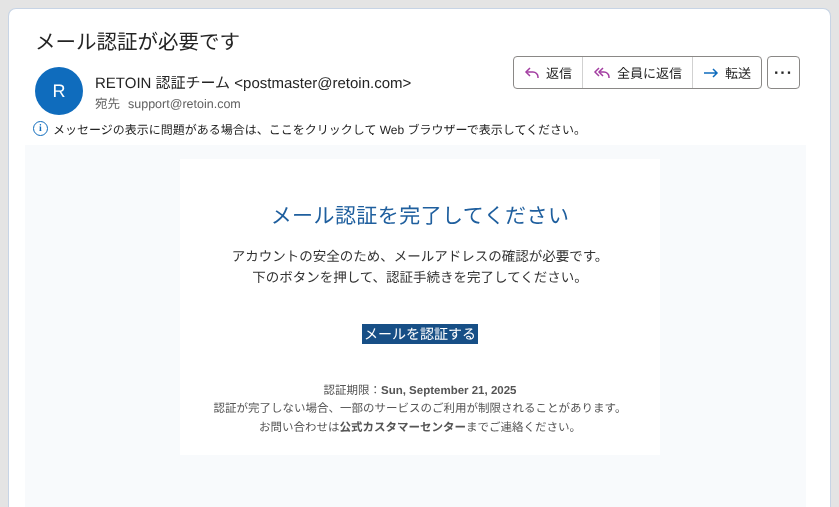
セキュリティ通知を装う
MFAやパスワード変更の依頼など、正規のセキュリティメッセージとほとんど区別がつきません。ドメイン・ロゴ・用語をそのまま使って信頼させ、悪性リンクのクリックを誘います。
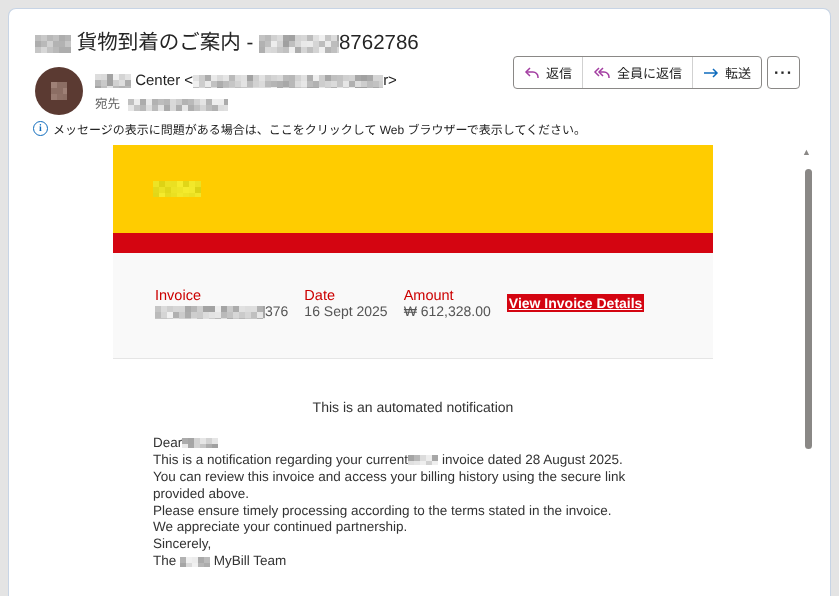
配送・宅配の通知を装う
配達のお知らせ、追跡番号の照会、配送遅延の通知を装って悪性リンクを仕込みます。日常的に受け取るメッセージなので油断しやすく、特にモバイルでのクリック率が高くなります。
検査機を狙う攻撃
既存のセキュリティシステムを回避する攻撃
自動化されたフィルターやML(機械学習)ベースの検知器を狙う攻撃は、人をだますメールとは異なる手法を使います。
コンテンツの多様化(ポリモーフィック)
本文・件名・リンクを自動で変え、シグネチャベースの検知を回避します。
環境に応じた表示切り替え
特定の環境(User-Agent、IP、ブラウザなど)でのみ悪性コンテンツを表示し、スキャナーを避けて本当の標的だけを攻撃します。
画像ベースの本文
文章を画像として埋め込み、テキスト分析(キーワード検知)を回避します。
ゼロデイURLの生成
受信の時点でURLを生成し、ブラックリストに載りにくくします。
時間帯による表示切り替え
特定の時間帯にだけ悪性コンテンツを表示し、スキャナーには正常に見せます。
スパム文面の最適化
件名・文面・リンクを小規模にテストしたうえで、最も検知されにくい組み合わせを選んで大量送信します。
単純なキーワード・ヘッダーの検査だけでは、検知が非常に難しくなりました。今は「挙動」と「環境」を合わせて見るアプローチが必要です。
実ユーザーの行動を再現
リンクを実際のユーザーのように開き、変化を見ます
静的解析の限界を補うため、MAIL PRISM AIのURL検査は実際のユーザーのように振る舞い、時間の経過に伴う変化を追跡します。
- 実際のブラウザ環境でJavaScriptを完全に実行
- マウスクリック・スクロール・キーボード入力をシミュレーション
- 時間の経過に伴うページの変化を追跡
- 実ユーザーの環境条件を再現(IP・User-Agent・Refererなど)
- 隠れたDOM要素や画面外(オフスクリーン)のコンテンツを検知
- ボット対策の裏にある実際のコンテンツを確認
従来の静的解析との比較
| 分析項目 | 従来の静的解析 | MAIL PRISM AI URL検査 |
|---|---|---|
| 時間差攻撃の検知 | 不可 | 可能 |
| 条件付き(環境別)攻撃の検知 | 不可 | 可能 |
| 隠れたコンテンツの検知 | ほぼ不可 | 検知 |
| ボット対策回避の検知 | 不十分 | 回避手法を識別 |
| JavaScriptの実行 | 限定的 | 完全対応 |
| ユーザー操作の再現 | なし | 対応 |
| ゼロデイへの対応 | シグネチャ依存 | 挙動ベースの検知 |
隠れた脅威まで、本物の攻撃を先に開いて確かめ、防ぎます。